
Quasi tutto quello che si legge sul rischio fornitori e NIS2 parte da un presupposto: sei tu che devi valutare i tuoi fornitori. Mappare l'accesso, applicare i criteri, assegnare un punteggio, tenerlo aggiornato. È la metà corretta della storia — ma è solo metà.
L'altra metà è questa: se la tua azienda vende a clienti più grandi, o a clienti che a loro volta devono rendere conto della propria supply chain, prima o poi il fornitore da valutare sei tu. E quel questionario di sicurezza da 40 pagine che arriva via email, con scadenza "entro venerdì", non lo mandi — lo ricevi.
Il lato che nessuno prepara
Le aziende manifatturiere e di distribuzione italiane che lavorano con OEM, gruppi industriali o clienti soggetti a NIS2 lo stanno scoprendo negli ultimi mesi: il proprio ufficio commerciale o IT si trova a rispondere a questionari di sicurezza sempre più dettagliati, spesso ricostruendo a mano risposte già date mesi prima a un altro cliente, andando a recuperare certificazioni scadute o in fase di rinnovo, riscrivendo la stessa policy di gestione degli incidenti in formati diversi per ogni cliente.
I formati proliferano: SIG (Standardized Information Gathering) di Shared Assessments, CAIQ (Consensus Assessments Initiative Questionnaire) della Cloud Security Alliance, checklist ISO 27001 personalizzate, moduli interni degli OEM automotive con centinaia di righe. La sostanza è la stessa, il formato cambia ogni volta.
È un lavoro che non produce nulla di nuovo — è la stessa informazione, riformattata ogni volta — ma che può bloccare una gara d'appalto o rallentare un rinnovo contrattuale se la risposta arriva tardi o incompleta.
Le conseguenze del silenzio: sanzioni e rischi d'impresa
Spesso ci si concentra sull'aspetto tecnico della compilazione, dimenticando che il rifiuto o il ritardo nella risposta ha un costo reale. Per le aziende non conformi, la NIS2 prevede sanzioni amministrative pecuniarie fino a 10 milioni di euro o fino al 2% del fatturato mondiale annuo totale dell'esercizio finanziario precedente. Per le società di diritto pubblico, le multe possono arrivare a 5 milioni di euro o l'1% del fatturato.
Ma c'è un rischio ancora più immediato e commerciale: l'esclusione dalle catene di fornitura. Se non rispondi al questionario o non dimostri un livello di sicurezza accettabile, il tuo cliente principale (soggetto NIS2) non può legalmente continuare a lavorare con te senza esporre se stesso a sanzioni. Non rispondere non è un'opzione neutra: è un invito alla rescissione del contratto.
E per chi produce, c'è anche il CRA
Chi progetta, integra o vende macchinari e software non risponde solo a questionari commerciali dei clienti: dall'11 settembre 2026 il Cyber Resilience Act ha aggiunto obblighi diretti sui prodotti connessi — inventario dei componenti software, gestione delle vulnerabilità nel tempo, tempistiche di notifica strette. È un adempimento diverso dalla valutazione dei fornitori: riguarda cosa c'è dentro ciò che vendi, non chi ti sta intorno. Per il quadro completo, rimandiamo all'approfondimento Cyber Resilience Act: gli obblighi in vigore dall'11 settembre.
Le due direzioni della filiera, a confronto
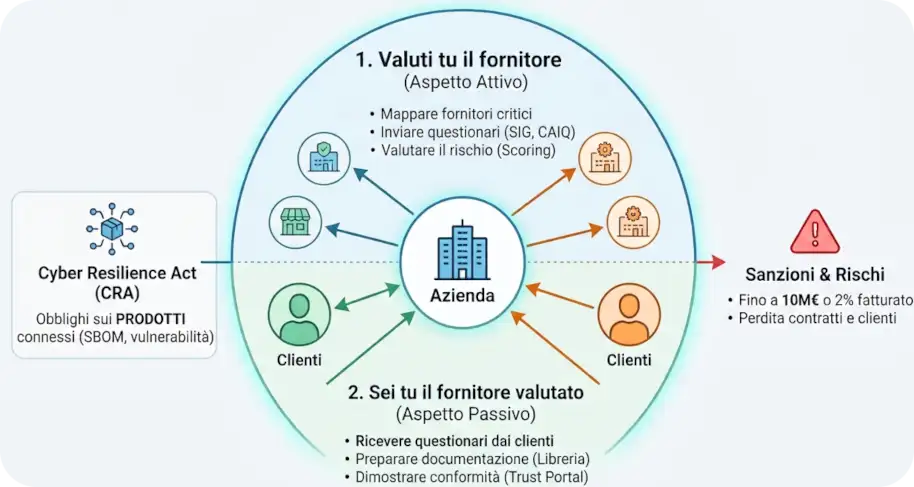
| Valuti tu il fornitore | Sei tu il fornitore valutato | |
|---|---|---|
| Chi guida il processo | Ufficio IT / procurement del cliente | Ufficio commerciale / IT del fornitore |
| Attività ricorrente | Mappare fornitori critici, inviare questionari, verificare risposte | Ricompilare gli stessi dati in formati diversi, allegare evidenze, tenere aggiornate le certificazioni |
| Rischio se manca il processo | Non conformità NIS2, esposizione a incidenti di terze parti | Perdita di gare, contratti rallentati, esclusione da fornitori qualificati, sanzioni legali |
| Sezioni Sherlock Guard | Fornitori, Assessment fornitori, Scoring fornitori, Contratti | Libreria documenti, Questionari, Trust portal |
Come Sherlock Guard copre entrambi i lati
Sul lato "valuti tu il fornitore", la sezione Fornitori (sotto Governance e terze parti) raccoglie il registro delle terze parti con criticità, settore, dati trattati e livello di accesso ai propri sistemi. Il ciclo di vita è tracciato dall'onboarding all'approvazione: Assessment fornitori permette di inviare questionari di sicurezza direttamente al fornitore, con scadenza, solleciti e revisione strutturata delle risposte. Lo Scoring fornitori calcola punteggi di rischio inerente e residuo, con matrice 5×5, snapshot storici e benchmark di settore per confrontare la propria supply chain con la media. La sezione Contratti tiene traccia di MSA, DPA, versioni documentali e scadenze di rinnovo, evitando che una clausola scada senza che nessuno se ne accorga.
Sul lato "sei tu il valutato", tre sezioni lavorano insieme:
- La Libreria documenti centralizza policy, procedure ed evidenze in un unico posto, con categoria, retention e versioning — indicizzate per essere richiamate automaticamente.
- La sezione Questionari riceve i questionari di sicurezza dei clienti e genera le bozze di risposta attingendo a finding e libreria documenti. Ogni risposta AI cita le fonti esatte e riporta un verdetto di confidenza; le correzioni manuali diventano definitive e non vengono rigenerate. Export in CSV o PDF per il cliente.
- Il Trust portal pubblica una pagina esterna con la postura di conformità dell'azienda e consente la condivisione di documenti dietro NDA. Il prospect richiede l'accesso, riceve un link di verifica valido 48 ore, accetta l'NDA (versionato con hash a ogni modifica) e accede alla data room. I framework mostrabili includono NIS2, CRA, ISO 27001, GDPR, DORA, NIST CSF, SOC 2, ISO 13485 e altri, selezionabili in base al pubblico. L'opt-in per la percentuale di copertura permette di mostrare l'avanzamento senza mai esporre i conteggi at-risk.
Per chi produce prodotti connessi, la sezione Prodotti carica gli SBOM in formato CycloneDX o SPDX per ciascun prodotto, incrocia i componenti con OSV, KEV e EPSS, e traccia le decisioni di triage tramite VEX. Quando emerge una nuova CVE, la funzione "Siamo affetti" dice in una sola ricerca quali prodotti e quali versioni la contengono — la stessa domanda che, da fornitore, spesso arriva direttamente da un cliente preoccupato entro poche ore dalla pubblicazione. La sezione Disclosure CRA completa il flusso: dalla bozza dell'advisory (codice SG-ADV) alla pubblicazione, con indicazione dei clienti che hanno il release affetto.
FAQ: Risposte rapide alle urgenze operative
Cosa succede se non rispondo al questionario NIS2? Il rischio è duplice: da un lato violi gli obblighi di due diligence del tuo cliente, esponendolo a sanzioni; dall'altro, fornisci una giustificazione legale per la risoluzione del contratto senza preavviso o penali. In pratica, perdi il cliente.
Come rispondere a un questionario SIG o CAIQ in breve tempo? Non riscrivere mai le risposte da zero. Usa la sezione Questionari di Sherlock Guard: il sistema importa le tue policy dalla Libreria, genera le risposte in formato standardizzato (SIG/CAIQ) e ti permette di revisionarle in minuti invece che in giorni.
Quali documenti devo avere pronti per essere valutato? Oltre alle policy generali, assicurati di avere aggiornati: l'elenco degli accessi amministrativi, il registro degli incidenti degli ultimi 12 mesi, le certificazioni di sicurezza (es. ISO 27001) e la policy di backup/restore.
Due direzioni, un solo processo
Valutare i propri fornitori e essere pronti a essere valutati non sono due adempimenti separati: sono la stessa logica applicata nelle due direzioni in cui la responsabilità NIS2 e CRA oggi si muove lungo la filiera. Prepararsi solo su un lato lascia l'altro scoperto proprio nel momento in cui un cliente più grande, magari soggetto NIS2 lui stesso, inizia a chiedere conto della propria supply chain — e voi ne fate parte.
Sherlock Guard è disponibile con prova gratuita di 30 giorni, senza carta di credito, su sherlockguard.com.
Fonti
- D.Lgs. 4 settembre 2024, n. 138 (recepimento italiano della Direttiva UE 2022/2555 NIS2), art. 24 comma 2 lett. d) — obblighi di sicurezza della catena di approvvigionamento
- "Direttiva NIS2 e supply chain: i nuovi requisiti di cyber security per la catena di fornitura", Cybersecurity 360, 23 luglio 2026 — link
- "Gestire la supply chain nella NIS2: requisiti e clausole obbligatorie", Agenda Digitale — link
Pronto a gestire la tua supply chain NIS2?
Dalla valutazione dei fornitori alle risposte automatiche per i tuoi clienti: semplifica la compliance e azzera i tempi di compilazione.
Scrivici ora per una consulenza gratuita